Ini pengalaman saya pribadi beberapa minggu kebelakang, yang di mana Meta Ads diretas oleh penyusup dan sempat menjalankan iklan di sana.
Pagi-pagi saya mengetahui ada iklan yang berjalan dan mendapatkan notifikasi di HP sekitar pukul 04.30 WIB sekitar waktu subuh di salah satu ad account yang saya kelola.
Selang beberapa menit iklan tersebut mendapatkan approval dari sistem, saya langsung menghubungi tim Meta Pro untuk melaporkan bahwa FB ads saya dihack.
Hal yang paling pertama saya telusuri adalah di bagian pengguna, saya cek tidak ada penambahan admin baru di Business Manager.
Ini aneh si, tapi si penyusup berhasil menjalankan iklan di Meta Ads. Bahasa yang digunakan seperti bahasa vietnam dan mengarahkan ke sebuah fan page asing.
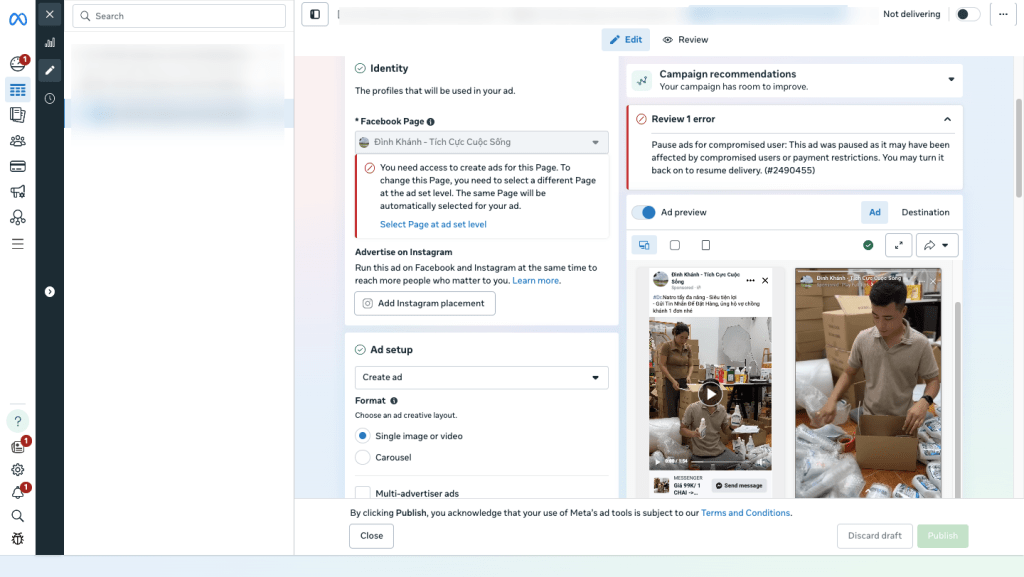
Terlihat dari tampilan di atas bahwa si peretas berhasil memasukkan materi iklan seperti video, Facebook Page, dan ad copy di akun ads manager saya.
Selain itu, dia juga mengatur agar iklan berjalan dengan budget daily, angka yang dimasukkan lumayan besar yaitu Rp. 200.000 (dua ratus ribu) per hari.
Dari percakapan awal dengan tim Meta Pro, dari pihak Facebook menyarankan agar kartu yang terhubung segera dihapus sehingga proses pembayaran iklan tidak terjadi.
Nah, ini penting banget buat kamu yang mengalami peretasan di level ad account atau business manager untuk segera menghapus kartu yang terhubung.
Kenapa hal ini bisa terjadi? Dari hasil penelurusan ada 7 kesalahan fatal yang bikin akun meta ads diretas, terakhir saya akan coba buatkan checklist keamanan buat kamu.
Daftar Isi
1. Tidak Menjadikan 2FA Sebagai Standar Keamanan
Kesalahan pertama yang bisa membuat akun iklan kamu dalam bahaya adalah tidak mengatur kebijakan 2FA sebagai standar keamanan.
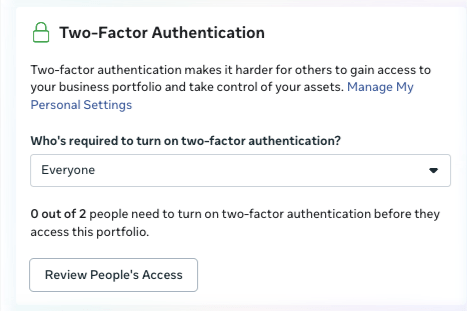
Di level business manager seorang admin bisa mengatur kebijakan 2FA ini. Buka halaman business manager, lalu pilih bagian Security Center.
Scroll ke bawah hingga kamu menemukan pengaturan Two-Factor Authentication. Pengaturan yang saya sarankan di sini bukan yang admin only, pilih yang everyone.
Kalau kamu menghubungkan akun Instagram ke business manager, pastikan akun Instagram tersebut menggunakan 2FA juga.
2FA yang terbaik berdasarkan standar keamanan saat ini bukan yang kode SMS atau yang dari software seperti Authy, Microsoft Authenticator, Google Authenticator, dan semisalnya.
Berdasarkan rekomendasi dari para pakar, 2FA yang terbaik dan wajib kamu aktifkan yang menggunakan Passkey, di beberapa password manager sudah mendukung fitur Passkey ini.
Atau kalau kamu punya perangkat seperti YubiKey kamu bisa gunakan juga untuk mengaktifkan fitur 2FA yang lebih aman.
Kesalahan berikutnya yang bikin Meta ads kamu kena retas adalah tidak punya admin cadangan atau kamu single fighter.
2. Tidak Memiliki Backup Admin
Ada kasus di mana si peretas yang berhasil mendapatkan akun Facebook. Akun yang berhasil dihack tadi malah dipasang 2FA oleh si peretas.
Sehingga akun Facebook tersebut sulit untuk dikembalikan lagi. Oleh karena itu, saya sangat merekomendasikan agar kamu menambahkan admin cadangan.
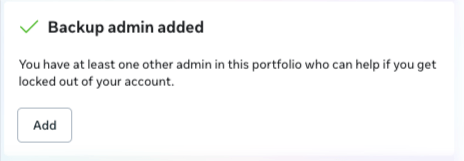
Admin cadangan ini bisa sangat membantu saat akun Facebook kamu misalnya kena retas, masih ada orang lain yang bisa menghubungi tim Meta Pro untuk minta pertolongan.
Sekarang, hacker jahat itu makin canggih. Dia saat membajak atau mengambil alih sebuah akun, akun tersebut dieksploitasi sedemikian rupa.
Misalnya dengan pura-pura minta pinjaman ke jaringan pertemenanan, kalau di LinkedIn dia pura-pura bikin lowongan kerja palsu, sampai ke eksploitasi ke level business manager.
Dia berusaha mendapatkan akses beriklan gratis dari admin yang berhasil ia retas.
3. Tidak Memberikan Label Campaign atau Tags
Salah satu fitur yang mungkin jarang diaktifkan yaitu campaign labels atau tag. Fitur ini sederhana kita memberikan label pada setiap campaign di Meta Ads.
Label tersebut memudahkan kita untuk mengidentifikasi sebuah campaign pada invoice. Secara pengaturan dasar (default), campaign label ini tersembunyi.
Kamu bisa menambahkan fitur campaign label di business manager dengan memilih pada pertanyaan “Show campaign labels when creating ad campaigns?“.
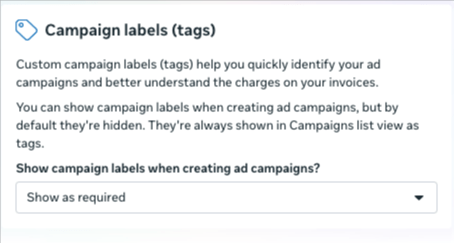
Pilih yang “show as required” dengan adanya label ini, kamu jadi lebih mudah mengindentifikasi campaign iklan Facebook yang “bermasalah”.
Dalam hal ini kamu jadi segera sadar kalau ada campaign asing yang berjalan. Kamu bisa langsung hentikan dan laporkan ke tim Meta Pro.
4. Tidak Mengaktifkan Fitur Domain Security
Dalam kasus saya iklan yang dibuat oleh si peretas diarahkan ke sebuah halaman fan page. Namun ada juga kasus di mana, iklan yang dibuat mengarah ke sebuah situs web.
Pada kasus iklan yang mengarah ke sebuah situs web, kamu bisa memanfaatkan fitur domain security. Jadi kamu akan membuat whitelist atau daftar putih domain.
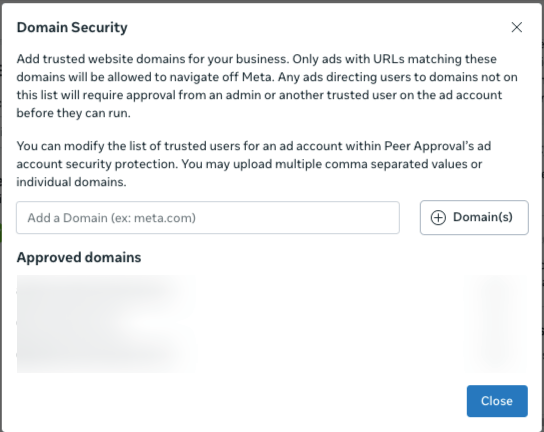
Kamu bisa memasukkan nama-nama domain yang diperbolehkan atau diizinkan untuk pada iklan Facebook ads. Misalnya masukkan nama situs web perusahaan kamu di sana.
Atau bisa juga masukkan situs web brand yang kamu handle, perhatikan juga apabila situs web memiliki domain khusus mobile, seperti m.domainkamu.tld ini juga harus dimasukkan.
5. Tidak Memberikan Batasan Negara Iklan Bisa Tayang
Pada contoh kasus saya di atas, iklan tersebut tayang bukan di Indonesia melainkan di Vietnam. Sebenarnya kamu bisa membatasi negara di mana iklan FB kamu bisa tayang.
Misalnya produk kamu hanya menargetkan negara seperti Indonesia, Singapura, dan Malaysia saja. Pada pengaturan country restrictions, kamu bisa pilih tiga negara itu saja.
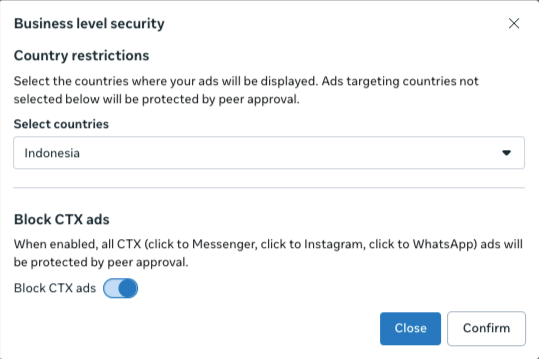
Bagaimana jika produknya perlu ekspansi market? Secara kapabilitas kamu tetap bisa menayangkan iklan di negara lain namun dengan approval admin yang lain (peer approval).
6. Tidak Memberikan Perlindungan Pada Ad Account
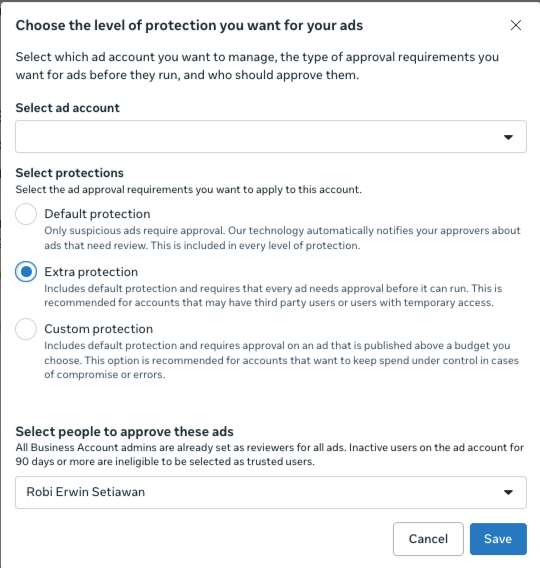
Kamu bisa memberikan perlidungan tambahan pada ad account dari pengaturan awal (default protection) menjadi pengaturan yang lebih extra yaitu dengan mengaktifkan extra protection.
Pada pengaturan awal, sistem FB akan menditeksi apabila ada aktivitas yang mencurigakan maka setiap ads baru perlu mendapatkan approval dari admin.
Sedangkan di pengaturan extra protection ini, setiap iklan baru memerlukan approval dari admin sebelum iklan tersebut bisa jalan.
Ada opsi ketiga yaitu custom protection, yang di mana approval akan muncul pada saat iklan yang berjalan di atas budget yang sudah kamu tentukan sebelumnya.
7. Tidak Melalukan Verifikasi Bisnis
Verifikasi bisnis ini penting sekali, kamu bisa mendapatkan dukungan pelanggan yang lebih cepat apabila kamu sudah melakukan verifikasi bisnis di Meta.
Proses verifikasi bisnis di Meta juga mudah, kamu hanya perlu menyiapkan beberapa dokumen saja. Adapun dokumen yang bisa digunakan yaitu:
- Nomor Induk Berusaha (NIB)
- NPWP Perusahaan
- Laporan Bank Bisnis atau Rekening Koran
- Website yang aktif (HTTPS)
- Email resmi bisnis (domain bisnis)
- Kartu Identitas Nasional (KTP) atau Paspor
Kesimpulan
Saat Meta ads diretas, kamu seperti berlompa dengan waktu, semakin cepat kamu menangani kasus tersebut, semakin kecil juga kerugian yang akan kamu tanggung.
Pada kasus di mana, Meta ads yang diretas itu bukan kesalahan kamu “secara langsung” dari tim Meta bisa saja menghapus tagihan yang muncul.
Saya coba buatkan sebuah checklist keamanan yang bisa kamu gunakan, agar Meta Ads di bisnis kamu terhindar dari serangan hacking.
Kamu bisa memberikan centang pada checklist keamanan tersebut, semakin banyak yang kamu check, insyaAllah semakin aman aset digital kamu di Facebook.
FAQ (Pertanyaan yang Sering Diajukan)
Apa yang harus dilakukan jika Meta Ads diretas?
Pertama, segera matikan iklan yang berjalan. Setelah itu, hapus kartu yang terhubung dengan ad account dan business manager.
Kedua, amankan orang-orang yang memiliki hak ases sebagai admin, dan lakukan ubah password.
Ketiga, infokan ke semua tim bahwasannya terdapat peretasan pada akun di Meta.
Keempat, hubungi tim Meta Pro untuk bantuan agar apabila ada tagihan, invoice tersebut bisa dibatalkan.
Apakah cukup jika hanya admin yang menerapkan 2FA di akun Meta mereka?
Tidak cukup, semua yang memiliki akses tidak hanya ke Business Manager, Ad Account, dan termasuk yang Business Suite perlu mengaktifkan fitur keamanan 2FA di akun mereka masing-masing.
Saya menyarankan agar pengaturan di Business Manager, kamu pilih 2FA for everyone.
Seberapa sering audit keamanan Meta Ads harus dilakukan?
Idealnya, cek dasar dilakukan mingguan adalah di bagian notifikasi dan billing, dan audit menyeluruh dilakukan bulanan atau tiap kuartal.
Audit menyeluruh mencakup beberapa hal berikut:
daftar admin & partner, metode pembayaran, spending limit, perangkat login aktif, serta review SOP.
Dengan audit ini, cara mengamankan Meta Ads dari serangan hacking menjadi proses berkelanjutan, bukan pekerjaan musiman yang hanya dilakukan setelah ada laporan peretasan.
Apa yang harus saya lakukan jika sudah terlanjur mengklik link phishing tapi belum login?
Jika kamu sudah mengklik link phishing namun belum memasukkan email dan password, pencurian data biasanya belum terjadi.
Agar menghindari kesalahan akses ke halaman phising kembali, segera tutup halaman tersebut, hapus cache, dan histori pada browser.
Kemudian, jalankan pemindaian antivirus jika halaman situs web tersebut mencurigakan, khawatir terdapat malware.
Lebih aman iklan dikelola lewat agensi atau dihandle sendiri?
Keduanya bisa aman maupun berisiko, tergantung bagaimana cara mengamankan Meta Ads dari serangan hacking diterapkan.
Jika menggunakan agensi, pastikan mereka mengakses lewat Partner, misalnya di set full control maka minta penjelasan SOP keamanan mereka.
Perusahaan dengan multi cabang di berbagai negara, biasanya mengelola ads manager mereka melalui agensi dengan pengaturan full control.
Jika handle sendiri, pastikan tim internal benar-benar paham keamanan dasar, yang paling penting bukan siapa yang mengelola, tapi bagaimana akses diatur dan diawasi.